Relatório setorial 2026
Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026
Apenas 27% dos líderes de TI têm controles de governança sobre o uso de IA. Se você se preocupa com os possíveis impactos da IA na sua organização, saiba que você não está só. Saiba o que fazer para evitar riscos e começar a solucionar a governança de IA hoje mesmo.
Como o uso não autorizado da IA afeta o gerenciamento de segurança e os gastos com soluções de SaaS?
A pesquisa do LastPass indica que o ritmo da adoção de IA está mais acelerado do a consolidação de controles de governança. Com isso, há menos visibilidade no uso de aplicativos e um aumento na proliferação de aplicativos e ferramentas de IA, complexificando tanto a governança de IA quanto o gerenciamento dos gastos com soluções de SaaS. Os números abaixo mostraram onde estão as principais lacunas nas organizações.
92% dos líderes de TI afirmam que os colaboradores estão usando IA. Contudo, não há tanta clareza sobre o que a TI consegue ver e controlar nesse uso.
Por que isso é importante? A rapidez na adoção de IA sem visibilidade está deixando para trás os métodos tradicionais de segurança de aplicativos de SaaS. Não dá para controlar o que não se vê.
21,2% dos colaboradores fazem login em aplicativos de SaaS e ferramentas de IA com credenciais já sinalizadas em vazamentos de dados de terceiros.
Por que isso é importante? Se a TI não consegue fazer ver quais credenciais são utilizadas em aplicativos de SaaS e ferramentas de IA, a resposta a violações de dados fica mais lenta e mais reativa.
65,5% dos aplicativos de SaaS são abandonados em até 30 dias após serem provisionados.
Por que isso é importante? Aplicativos abandonados ainda guardam dados e têm permissões ativas, um risco à segurança que amplia a superfície de ataque da sua empresa.
64,4% dos aplicativos de SaaS são redundantes por duplicarem a função de outro aplicativo que já faz parte da infraestrutura de tecnologia.
Por que isso é importante? Redundância é um dos principais fatores dos alto custos de SaaS por multiplicar a quantidade de aplicativos que a TI precisa controlar, aumentando a complexidade dos custos.
73% das organizações não têm uma política abrangente e ativamente aplicada para o uso de IA.
Por que isso é importante? Políticas sem aplicação técnica não são governança. É aí que está o risco da IA.
42% das organizações não têm controles técnicos que cubram o uso de IA.
Por que isso é importante? Sem governança, os colaboradores podem adotar a IA sem supervisão, gerando riscos significativos à segurança de aplicativos de SaaS.
Os controles de governança da sua empresa estão dando conta do ritmo de adoção de IA?
Descubra em que pontos sua empresa pode estar deixando a desejar em governança de IA e quais controles devem ter prioridade máxima.

Sim, ela tem o respaldo do nosso relatório. Como você, os administradores de TI que entrevistamos estavam convictos de que a governança de IA e o gerenciamento dos gastos com soluções de SaaS são desafios cada vez maiores.
Eles veem a adoção de aplicativos de SaaS e de ferramentas de IA acontecer a um ritmo mais acelerado do que conseguem controlar. Em uma tarde, um mesmo colaborador pode criar uma conta em uma ferramenta de IA e conceder a ela acesso a dados corporativos por meio de uma integração de SaaS aprovada (ou não). A barreira à adoção é quase nula. Contudo, embora saibam que os riscos existem, os líderes de TI se sentem pouco confiantes de que dispõem das ferramentas certas para combatê-los.
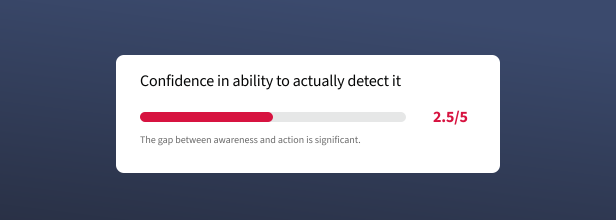
Os participantes da pesquisa avaliaram a importância de detectar dados sensíveis inseridos em IA como 4,22/5.
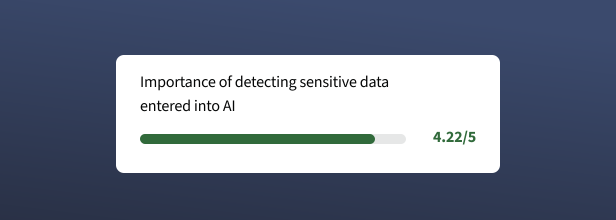
Contudo, a autoconfiança para detectar esses dados é de 2,5/5.

A cada dez líderes de TI, sete afirmam que banir a IA não elimina o risco, pois haveria uma transferência do uso para contas e dispositivos pessoais não gerenciados, tornando o problema menos visível, mas não menor.
O desafio não está em criar uma política, mas, sim, em ter visibilidade de como a IA está sendo usada.
As organizações que mais avançam na governança têm algo em comum: elas se concentram primeiro em ter visibilidade para, então, tentar tomar alguma providência. A sequência eficaz é mais simples do que parece: primeiro veja, depois controle.
Nosso relatório revela onde há lacunas de visibilidade e o que as organizações já estão fazendo para intensificar a governança de IA.
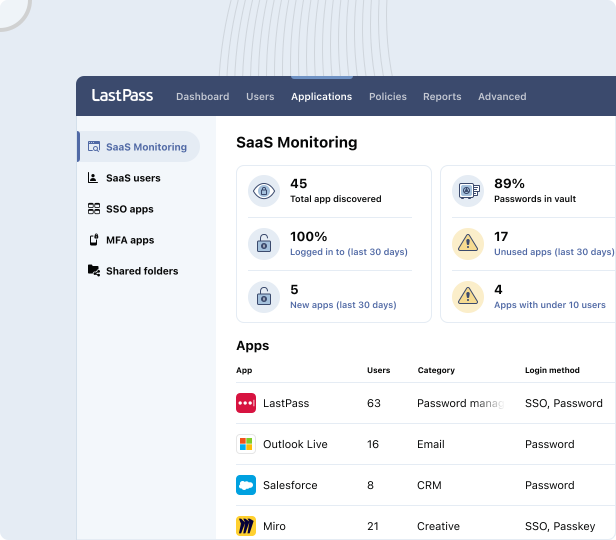
O Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026 descreve a falta de visibilidade, e o LastPass Business Max é a solução para isso. Com o SaaS Monitoring e o SaaS Protect, sua equipe vê aplicativos que suas ferramentas de SSO e identidade não veem, podendo decidir o que acontece em seguida.
Defina regras de permissão, alerta ou bloqueio para cada aplicativo e facilite a vida dos usuários ou grupos pertinentes com um lembrete no login em aplicativos poucos seguros, sem atrapalhar o restante da organização. É uma forma de sanar a lacuna de visibilidade de soluções de SaaS sem complicar a infraestrutura, aumentar a equipe ou prolongar as operações de implantação.
Baixe o Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026 e defina os próximos passos da sua empresa
Veja quais lacunas de governança devem ser sanadas primeiro e quais controles ajudam a reduzir riscos sem deixar as operações mais complexas.
Perguntas frequentes
- Segundo o Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026, 92% dos líderes de TI afirmam que os colaboradores já estão usando ferramentas de IA, mas apenas 27% reconhecem dispor dos controles necessários para controlar esse uso.
- O LastPass descobriu que 21,2% dos colaboradores fazem login em aplicativos de SaaS e ferramentas de IA utilizando credenciais que já aparecerem em vazamentos de dados de terceiros, segundo os comportamentos de login de 450.784 usuários em 20.631 organizações.
- O LastPass analisou 15.907 organizações e descobriu que 65,5% dos aplicativos de SaaS são abandonados em até 30 dias após serem provisionados, e 64,4% duplicam a função de outro aplicativo já existente na infraestrutura de tecnologia das organizações.
- A pesquisa do LastPass revelou que 73% das organizações não têm uma política abrangente e ativamente aplicada para o uso de IA, e que 42% delas não têm controles técnicos que cubram o uso de IA.
- Os líderes de TI que participaram da pesquisa do LastPass em 2026 avaliaram a importância de detectar dados sensíveis inseridos em IA como 4,22/5, mas a autoconfiança deles para detectar esses dados é de 2,5/5.
- A cada dez líderes de TI, sete afirmam que banir a IA não elimina o risco, pois haveria uma transferência do uso para contas e dispositivos pessoais não gerenciados, onde a TI não tem visibilidade.
A pesquisa do LastPass, disponível no Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026, detalha quais aplicativos de SaaS e ferramentas de IA os colaboradores estão utilizando de forma independente:
- ChatGPT (versão pessoal): 64%
- Claude (versão pessoal): 39%
- Gemini (versão pessoal): 36%
- Microsoft Copilot (plano pessoal/gratuito): 35%
- Grammarly: 29%
- Perplexity: 11%
Muitas organizações supõem que a adoção de IA esteja acontecendo apenas em aplicativos aprovados, mas a realidade mostra que os colaboradores costumam utilizar aplicativos de SaaS e ferramentas de IA antes que a TI tenha visibilidade.
O risco real não se limita ao uso: ele está no fato de que dados sensíveis e credenciais podem estar sendo inseridos nesses aplicativos sem autorização, o que aumenta a probabilidade de vazamentos e riscos de compliance.
A melhor maneira de descobrir quais ferramentas de IA estão sendo utilizadas na sua empresa é monitorar continuamente o acesso a aplicativos e as atividades de login.
O Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026 detalha como esse tipo de visibilidade passou a ser a base da governança moderna de IA.
Com o SaaS Monitoring do LastPass, sua equipe identifica continuamente o uso de AI invisível e tem visibilidade para tomar decisões de governança bem embasadas.
Para muitas organizações, o próximo passo é bloquear o acesso de imediato.
Mesmo que essa seja considerada uma reação natural, vale destacar que, a cada dez líderes de TI, sete descobriram que o bloqueio não elimina o risco. Essa medida apenas faz com que os usuários passam usar suas contas pessoais e dispositivos não gerenciados, reduzindo a visibilidade, não o risco.
É mais eficaz avaliar os riscos gerados por cada ferramenta antes de aplicar controles.
O Relatório LastPass sobre o Estado da Segurança de IA e SaaS de 2026 mostra como as organizações estão equilibrando segurança e produtividade em meio à escalada da adoção de IA. Ele destaca a governança baseada em riscos, segundo a qual ferramentas que geram menos riscos podem ser monitoradas, enquanto ferramentas mais temerárias podem ser submetidas a controles mais rigorosos.
O SaaS Protect do LastPass respalda esse modelo por meio de políticas configuráveis de alerta e bloqueio que ajudam a sua equipe a controlar o uso de IA sem impor banimentos radicais.
Baixe o relatório para saber como a governança de IA da sua organização se compara às tendências do mercado e identifique os controles que fazem a diferença.