Brancherapport 2026
2026 State of AI and SaaS Security Report van LastPass
Slechts 27% van de IT-leiders heeft de benodigde technologie om AI-gebruik in goede banen te leiden. Als u zich zorgen maakt over de mogelijke impact van AI op uw organisatie, bent u niet de enige. Krijg de inzichten die u nodig hebt om risico's voor te blijven en kwetsbaarheden door ontbrekende AI-governance tegen te gaan.
Wat is de uitwerking van ongeautoriseerd AI-gebruik op de SaaS-beveiliging en het IT-budget?
Uit onderzoek van LastPass blijkt dat de AI-aanname zich sneller ontwikkelt dan de technologie om het in goede banen te leiden. Het resultaat: organisaties zien niet welke toepassingen hun medewerkers gebruiken, en de explosie aan nieuwe tools vormt een uitdaging voor effectieve governance en begrotingsbeheer. De onderstaande statistieken laten zien waar organisaties tegenaan lopen.
92% van de IT-managers geeft aan dat hun medewerkers gebruikmaken van AI. Maar de vraag is of de IT-afdeling dit altijd weet, en het ook aanstuurt.
Waarom dit belangrijk is: Onbeheerd en ongezien AI-gebruik ontwikkelt zich sneller dan de traditionele beveiliging voor SaaS-toepassingen. Maar als u het gebruik niet kunt zien, kunt u het ook niet aansturen
21,2% van de medewerkers meldt zich actief aan bij SaaS-toepassingen en AI-tools met gegevens waarvan al bekend is dat ze gelekt zijn.
Waarom dit belangrijk is: Als de IT-afdeling niet kan zien welke aanmeldingsgegevens bij welke tool of toepassing horen, wordt het vrijwel onmogelijk om proactief en snel om te gaan met lekken.
65,5% van de SaaS-toepassingen wordt 30 dagen na de provisioning niet meer gebruikt.
Waarom dit belangrijk is: Ook een ongebruikte app of toepassing heeft nog gegevens en actieve machtigingen – een kwetsbaarheid in de beveiliging, die hackers weer een extra kans biedt.
64,4% van de SaaS-toepassingen is redundant en biedt dus dezelfde functie als een andere tool die al in gebruik is.
Waarom dit belangrijk is: Onnodige software betekent onnodige kosten – niet alleen voor de licenties, maar ook voor het beheer.
73% van de organisaties heeft geen compleet en actief gehandhaafd beleid voor het gebruik van AI.
Waarom dit belangrijk is: Een beleid zonder handhaving is geen governance. Dit is de zwakke plek waar AI-risico's ontstaan.
42% van de organisaties heeft geen technische controlemechanismen om AI-gebruik aan te sturen.
Waarom dit belangrijk is: Zonder aansturing kunnen medewerkers ongecontroleerd experimenteren met AI, waardoor al snel significante risico's ontstaan.
Steeds meer mensen gebruiken AI. Houdt uw governance het nog bij?
Ontdek de zwakke plekken in uw AI-governance en zie waar u als eerste moet ingrijpen.

Ja – ons onderzoek bevestigt uw instinct. We hebben veel IT-managers ondervraagd, en net als u zien ze AI-governance en kostenbeheer voor SaaS als groeiende uitdagingen.
Medewerkers gebruiken meer nieuwe AI en SaaS dan de IT-afdeling kan bijhouden. Risico's ontstaan razendsnel: een medewerker test een nieuwe AI-tool en koppelt deze met een SaaS-toepassing (die al dan niet is goedgekeurd) – en binnen een paar uur krijgt een onbekende tool toegang tot gevoelige bedrijfsgegevens. De drempel om met AI aan de slag te gaan is bijna nul. IT-managers begrijpen de risico's, maar ze hebben lang niet allemaal vertrouwen in hun controlemechanismen.
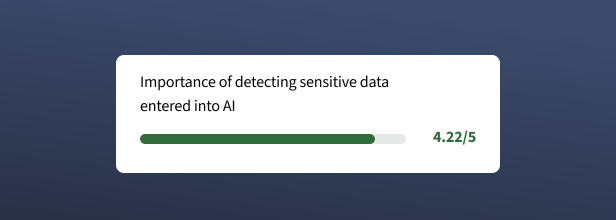
Het belang van detectie als gevoelige gegevens in AI worden ingevoerd: 4,22 op een schaal van 1 tot 5.
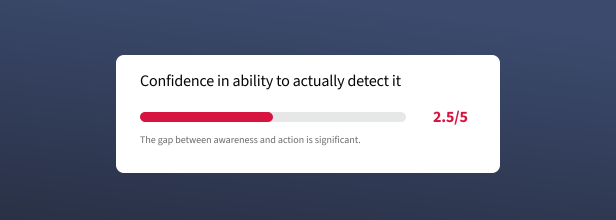
Vertrouwen in hun detectiemogelijkheden: 2,5

7 van de 10 IT-managers geeft aan dat een verbod op AI het risico niet wegneemt. Het zorgt er alleen maar voor dat het gebruik verschuift naar persoonlijke accounts en onbeheerde apparaten. Dat maakt het probleem minder zichtbaar, maar niet kleiner.
De uitdaging is niet zozeer om een beleid op te zetten, maar om te weten hoe medewerkers AI in de praktijk gebruiken.
De organisaties die erin slagen om effectieve governance te ontwikkelen, delen dezelfde aanpak: eerst zien, dan aansturen.
Dit rapport laat zien waar inzicht in het gebruik ontbreekt, en wat moderne organisaties doen om hun AI-governance te versterken.
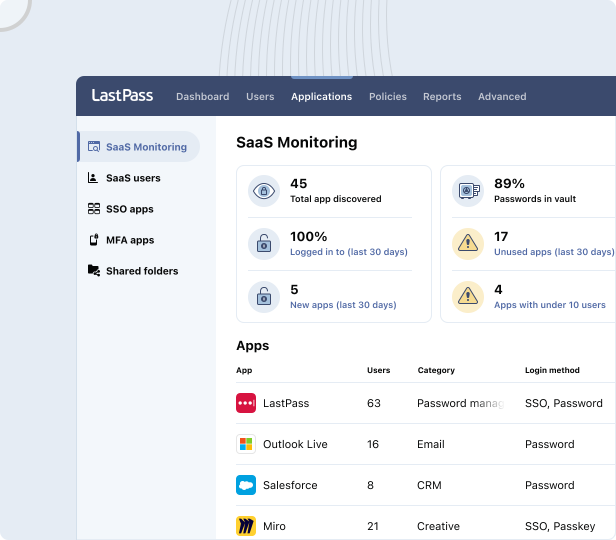
Het State of AI and SaaS Security Report van LastPass voor 2026 laat zien dat een gebrek aan inzicht in het gebruik een zwakke plek is. LastPass Business Max lost dit probleem op. Met SaaS Monitoring en SaaS Protect ziet u ook de tools die buiten uw SSO en identiteitsprovider om werken, en kunt u bepalen hoe u hiermee omgaat.
U kunt per toepassing regels instellen om deze toe te staan, te blokkeren of een waarschuwing weer te geven. Zo kunt u met een korte melding bij het inloggen bijsturen als mensen riskante toepassingen gebruiken. Bovendien kunt u uw maatregelen precies richten op de mensen of groepen voor wie dit nodig is, zonder dat anderen hier last van hebben. U krijgt inzicht in het SaaS-gebruik, zonder extra infrastructuur, personeel of langdurige implementatieprojecten.
Download het LastPass-rapport “State of AI and SaaS Security” van 2026 en stel prioriteiten voor uw volgende stappen
Ontdek welke zwakke plekken in uw governance u aan moet pakken, en welke maatregelen het risico beperken, zonder extra complexiteit.
Veelgestelde vragen
- 92% van de IT-leiders geeft aan dat hun medewerkers AI gebruiken, maar slechts 27% heeft controlemechanismen om dit in goede banen te leiden.
- LastPass analyseerde het inloggedrag van ruim 450.000 mensen bij ruim 20.000 organisaties en ontdekte dat 21,2% van de medewerkers zich aanmelden bij SaaS en AI met aanmeldingsgegevens die al zijn opgedoken in een gegevenslek.
- Uit een analyse LastPass van 15.907 organisaties kwam naar voren dat 65,5% van de ingerichte SaaS-toepassingen binnen 30 dagen niet meer werd gebruikt. 64,4% bood dezelfde functie als een andere toepassing die al in gebruik was.
- 73% van de organisaties heeft geen dekkend, actief afgedwongen beleid voor AI-gebruik. En 42% heeft helemaal geen technische controlemechanismen om AI-gebruik aan te sturen.
- IT-leiders die zijn ondervraagd door LastPass, vinden het belangrijk om te kunnen detecteren of medewerkers gevoelige gegevens invoeren in AI: ze gaven dit punt een score van 4,22 op een schaal van 1 tot 5. Maar hun vertrouwen in de eigen detectie scoort slechts 2,5.
- 7 van de 10 IT-leiders geeft aan dat een verbod op AI niets oplost: mensen omzeilen dit door privéaccounts te gebruiken, waar de IT-afdeling dan helemaal geen zicht meer op heeft.
Onderzoek van LastPass, zoals in het State of AI and SaaS Security Report van 2026, geeft statistieken over de SaaS en AI die medewerkers op eigen initiatief gebruiken:
- ChatGPT (consumentenversie): 64%
- Claude (consumentenversie): 39%
- Gemini (consumentenversie): 36%
- Microsoft Copilot (personal/gratis versie): 35%
- Grammarly: 29%
- Perplexity: 11%
De meeste organisaties gaan ervan uit dat hun mensen AI gebruiken binnen goedgekeurde toepassingen. Maar de realiteit is dat medewerkers zich vaak aanmelden voor nieuwe tools, zonder dat de IT-afdeling hiervan weet.
Het echte risico zit hem niet alleen in het gebruik. Het probleem is dat medewerkers gevoelige gegevens en wachtwoorden kunnen invoeren in deze tools, waardoor het risico op gegevenslekken en compliance-problemen stijgt.
De beste manier om AI-gebruik te detecteren, is door app-toegang en aanmeldingen continu te monitoren.
Het State of AI and SaaS Security rapport van LastPass laat zien hoe dit soort inzicht in het gebruik de basis vormt voor moderne AI-governance.
Met SaaS Monitoring van LastPass detecteert u onbekend AI-gebruik en krijgt u de benodigde inzichten voor effectievere governance.
Veel organisaties zullen op dit punt de toegang direct blokkeren.
Dat is een natuurlijke reflex, maar 7 van de 10 IT-leiders geeft aan dat een verbod het risico niet wegneemt. Medewerkers stappen simpelweg over op particuliere accounts en onbeheerde apparaten. Dat vermindert het inzicht, maar niet het risico.
Een effectievere benadering is om eerst na te gaan wat voor risico's een specifieke tool veroorzaakt.
Het rapport van LastPass gaat na hoe organisaties bij toenemend AI-gebruik het evenwicht zoeken tussen beveiliging en productiviteit. Het gaat in op risicogebaseerde governance, met monitoring voor tools met een laag risico, en extra controle bij riskantere tools.
LastPass SaaS Protect ondersteunt deze aanpak met instelbare beleidsregels voor waarschuwingen of volledige blokkades, zodat u AI-gebruik kunt aansturen zonder compleet verbod.
Download het rapport en vergelijk uw eigen benadering met de trends in de branche, en ontdek welke controlemechanismen de grootste impact hebben.