Rapporto di settore 2026
Il rapporto LastPass 2026 sullo stato della sicurezza dell’IA e del SaaS
Solo il 27% dei responsabili IT dispone dei controlli necessari per gestire l’utilizzo dell’IA. Temi il potenziale impatto dell’IA sulla tua organizzazione? Non sei il solo. Scopri come anticipare i rischi e colmare fin da subito le lacune nella gestione dell’IA.
In che modo l’utilizzo non autorizzato dell’IA influisce sulla sicurezza del SaaS e sulla gestione della relativa spesa?
La ricerca di LastPass indica che l’adozione dell’IA sta accelerando più rapidamente di quanto non facciano i controlli necessari per gestirla. Di conseguenza, la capacità di supervisione sull’utilizzo delle applicazioni diminuisce e gli strumenti si moltiplicano senza controllo, rendendo più complessa la gestione dell’IA e delle spese SaaS. I dati che seguono mostrano le principali lacune riscontrate nelle organizzazioni.
92% I responsabili IT secondo cui i dipendenti usano l’IA; non è altrettanto chiaro se l’IT riesca a monitorare e gestire questo utilizzo
Perché è importante: senza un’adeguata supervisione, la diffusione dell’IA sta avvenendo a una velocità con cui i tradizionali strumenti di sicurezza SaaS non riescono a stare al passo. Non puoi controllare ciò che non vedi.
21,2% I dipendenti che accedono attivamente a strumenti SaaS e IA utilizzando credenziali già segnalate in violazioni di terze parti
Perché è importante: se l’IT non sa quali credenziali sono associate a ciascuno strumento SaaS o IA, la risposta alle violazioni diventa più lenta e prevalentemente reattiva.
65,5% Le applicazioni SaaS abbandonate entro 30 giorni dall’attivazione
Perché è importante: anche quando vengono abbandonate, le applicazioni continuano a contenere dati e a mantenere attivi i permessi di accesso, creando un rischio per la sicurezza e ampliando la superficie d’attacco.
64,4% Le applicazioni SaaS ridondanti che svolgono la stessa funzione di un’altra applicazione già presente nell’ecosistema aziendale
Perché è importante: le applicazioni ridondanti sono una delle principali cause di spese SaaS inutili. Aumentano il numero di applicazioni che l’IT deve gestire, facendo lievitare complessità e costi.
73% Le organizzazioni prive di criteri per l’utilizzo dell’IA applicati e fatti rispettare in modo attivo e organico
Perché è importante: se i criteri non vengono applicati attraverso controlli tecnici, non si può parlare di una gestione efficace. È proprio in questa lacuna che si annidano i rischi legati all’IA.
42% Le organizzazioni prive di qualsiasi controllo tecnico per gestire l’utilizzo dell’IA
Perché è importante: in mancanza di una gestione adeguata, i dipendenti possono adottare strumenti di IA senza supervisione, esponendo l’azienda a rischi importanti per la sicurezza SaaS.
I tuoi controlli amministrativi tengono il passo con l’adozione dell’IA?
Scopri se la tua azienda è in ritardo nella gestione dell’IA e quali controlli dovresti introdurre per primi.

Sì, la nostra ricerca conferma che le tue preoccupazioni sono fondate. Come te, anche gli amministratori IT che abbiamo intervistato non avevano bisogno di essere convinti che la gestione dell’IA e della spesa SaaS siano sfide sempre più importanti.
Hanno già constatato che la diffusione delle tecnologie SaaS e IA procede più rapidamente della loro capacità di monitorarle. Nel giro di un pomeriggio, un dipendente può registrarsi a uno strumento di IA e consentirgli di accedere ai dati aziendali tramite un’integrazione SaaS, autorizzata o meno. La soglia d’ingresso è praticamente inesistente. Ma se i responsabili IT comprendono i rischi, sono molto meno sicuri di disporre degli strumenti giusti per affrontarli.
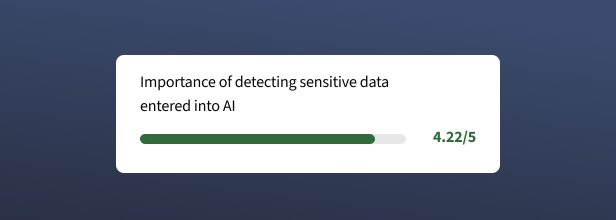
Gli intervistati valutano 4,22 su 5 l’importanza di individuare i dati sensibili inseriti negli strumenti di IA.
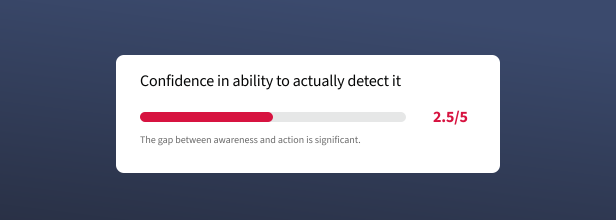
Eppure, la fiducia nella propria capacità di individuare questi dati è appena di 2,5 su 5.

Sette responsabili IT su dieci hanno dichiarato che vietare l’IA non elimina i rischi. Semplicemente, spinge i dipendenti a utilizzare account personali e dispositivi non gestiti, rendendo il problema meno visibile anziché ridurlo.
La difficoltà principale non sta tanto nel definire i criteri di utilizzo, quanto nel capire come viene effettivamente utilizzata l’IA.
Le organizzazioni che stanno ottenendo risultati concreti nel gestirne l’uso hanno un approccio in comune: prima puntano alla supervisione, poi introducono i controlli necessari. Il metodo più efficace è più semplice di quanto sembri: prima scopri cosa succede, poi intervieni.
Questo rapporto mostra dove si trovano le zone d’ombra e cosa stanno facendo oggi le organizzazioni per potenziare la gestione dell’IA.
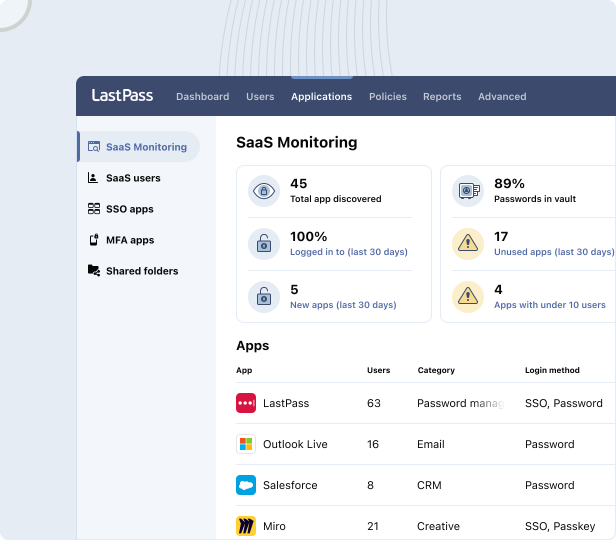
Il rapporto LastPass 2026 sullo stato della sicurezza dell’IA e del SaaS illustra il problema della scarsa visibilità. LastPass Business Max ti aiuta a risolverlo. SaaS Monitoring e SaaS Protect ti mostrano le applicazioni che sfuggono ai tuoi strumenti di SSO e gestione delle identità, permettendoti di decidere come gestirle.
Imposta regole di blocco, avviso o autorizzazione per ogni applicazione e applica eventuali limitazioni solo alle persone o ai gruppi che ne hanno davvero bisogno. In questo modo, un rapido avviso al momento dell’accesso può scoraggiare l’utilizzo di applicazioni rischiose senza rallentare il resto dell’organizzazione. È un modo per colmare le lacune di controllo sul SaaS senza aggiungere infrastrutture, personale o implementazioni interminabili.
Scarica il rapporto LastPass 2026 sullo stato della sicurezza dell’IA e del SaaS e scopri quali azioni intraprendere per prime
Individua le lacune amministrative che richiedono maggiore attenzione e scopri quali controlli permettono di ridurre i rischi senza complicare le cose.
Domande frequenti
- Secondo lo studio condotto da LastPass, il 92% dei responsabili IT afferma che i dipendenti utilizzano strumenti di IA, ma solo il 27% dichiara di disporre dei controlli necessari per gestirne l’utilizzo.
- Lo studio ha dimostrato che il 21,2% dei dipendenti accede a strumenti SaaS e IA utilizzando credenziali già esposte in una violazione di terze parti. Il dato si basa sulle pratiche di accesso di 450.784 utenti appartenenti a 20.631 organizzazioni.
- Da un’analisi condotta da LastPass su 15.907 organizzazioni è emerso che il 65,5% delle applicazioni SaaS attivate è stato abbandonato entro 30 giorni e che il 64,4% svolge la stessa funzione di un’altra applicazione già presente nell’ecosistema aziendale.
- La ricerca di LastPass ha inoltre dimostrato che il 73% delle organizzazioni non dispone di criteri per l’utilizzo dell’IA applicati e fatti rispettare in modo attivo e organico, mentre il 42% non ha alcun controllo tecnico per gestirne l’utilizzo.
- Nel sondaggio condotto da LastPass nel 2026, i responsabili IT hanno attribuito un punteggio di 4,22 su 5 all’importanza di individuare i dati sensibili inseriti negli strumenti di IA, ma hanno assegnato appena 2,5 su 5 alla propria capacità di rilevarli concretamente.
- Sette responsabili IT su dieci hanno dichiarato a LastPass che vietare l’IA non elimina i rischi, ma spinge i dipendenti a utilizzare account personali e dispositivi sui quali l’IT non ha alcuna supervisione.
La ricerca di LastPass, presentata nel rapporto LastPass 2026 sullo stato della sicurezza dell’IA e del SaaS, mostra quali strumenti SaaS e IA vengono utilizzati autonomamente dai dipendenti:
- ChatGPT (versione consumer): 64%
- Claude (versione consumer): 39%
- Gemini (versione consumer): 36%
- Microsoft Copilot (versione personale/gratuita): 35%
- Grammarly: 29%
- Perplexity: 11%
Molte organizzazioni presumono che l’adozione dell’IA avvenga attraverso applicazioni approvate. In realtà, i dipendenti si registrano spesso a strumenti SaaS e IA prima che l’IT riesca a vedere come vengono utilizzati.
Il vero rischio non è il semplice utilizzo degli strumenti. Il problema è che dati sensibili e credenziali possono finire in queste applicazioni senza autorizzazione, aumentando il rischio di fughe di dati e violazioni degli obblighi di conformità.
Il modo migliore è monitorare costantemente gli accessi alle applicazioni e le modalità di autenticazione.
Il rapporto LastPass 2026 sullo stato della sicurezza dell’IA e del SaaS illustra come questa capacità di supervisione sia diventata fondamentale nella gestione moderna dell’IA.
Con SaaS Monitoring di LastPass, puoi individuare costantemente l’utilizzo di IA non autorizzata e ottenere il controllo necessario per prendere decisioni consapevoli sulla sua gestione.
Molte organizzazioni pensano che il passo successivo sia bloccare immediatamente l’accesso.
Anche se è una reazione comprensibile, sette responsabili IT su dieci hanno constatato che i divieti assoluti non eliminano i rischi. Spingono semplicemente gli utenti verso account personali e dispositivi non gestiti, riducendo ulteriormente la capacità di supervisione anziché i rischi.
Un approccio più efficace consiste nel valutare prima i rischi associati ai singoli strumenti e nell’introdurre poi i controlli appropriati.
Il rapporto LastPass 2026 sullo stato della sicurezza dell’IA e del SaaS analizza come le organizzazioni stanno cercando il giusto equilibrio tra sicurezza e produttività con la crescente diffusione dell’IA. Il rapporto evidenzia l’importanza di una gestione basata sul rischio, in cui gli strumenti meno rischiosi possono essere monitorati, mentre quelli più rischiosi vengono sottoposti a controlli più rigorosi.
SaaS Protect di LastPass supporta questo approccio con criteri di avviso e di blocco configurabili che permettono di gestire l’utilizzo dell’IA senza dover ricorrere a divieti generalizzati.
Scarica il rapporto per confrontare il tuo approccio alla gestione dell’IA con le tendenze del settore e individuare i controlli più efficaci.