Étude sectorielle 2026
Rapport d’étude LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS
Seuls 27 % des responsables informatiques disposent des mécanismes de contrôle nécessaires pour encadrer l’utilisation de l’IA. Si vous vous interrogez sur les répercussions éventuelles de l’utilisation de l’IA sur l’entreprise, vous n’êtes pas seul. Découvrez sans attendre les clés pour anticiper les risques et supprimer les carences de gouvernance de l’IA.
En quoi l’utilisation non autorisée de l’IA affecte-t-elle la sécurité des solutions SaaS et la gestion des dépenses liées à ces solutions ?
L’étude menée par LastPass montre que l’adoption de l’IA évolue plus rapidement que la mise en place des mécanismes de contrôle destinés à la réguler. Cette situation entraîne un manque de visibilité sur l’utilisation des applications et une prolifération qui complique à la fois la gouvernance de l’IA et la gestion des dépenses SaaS. Les chiffres ci-dessous montrent dans quels domaines les organisations rencontrent les plus grandes carences.
92 % des responsables informatiques affirment que les collaborateurs utilisent l’IA. Le service informatique est-il vraiment en mesure de surveiller et de contrôler cette utilisation ?
Pourquoi c’est important : l’adoption rapide de l’IA, sans visibilité suffisante, prend le pas sur la sécurité habituelle des applications SaaS. Il est impossible de gérer ce qui ne se voit pas.
21,2 % des employés se connectent régulièrement à des outils SaaS et d’IA en utilisant des identifiants déjà signalés comme ayant fait l’objet de fuites de données chez des tiers.
Pourquoi c’est important : si le service informatique ne peut pas déterminer quels identifiants correspondent à quels outils SaaS ou d’IA, la réponse en cas de piratage s’en trouve ralentie et devient plus défensive.
65,5 % des applications SaaS sont abandonnées dans les 30 jours suivant leur mise en service.
Pourquoi c’est important : les applications abandonnées conservent toujours des données et des autorisations actives, ce qui constitue un risque pour la sécurité et élargit la surface d’attaque.
64,4 % des applications SaaS sont redondantes : elles font double emploi avec une autre application déjà présente parmi les outils déployés.
Pourquoi c’est important : la redondance est l’un des principaux facteurs de gaspillage des dépenses de SaaS. Elle multiplie le nombre d’applications que le service informatique doit gérer, accroissant la complexité et les coûts.
73 % des organisations ne disposent pas d’une politique d’utilisation de l’IA exhaustive et activement appliquée.
Pourquoi c’est important : une stratégie qui n’est pas techniquement appliquée n‘est pas de la gouvernance. C’est dans cette zone grise que résident les risques de l’IA.
42 % des organisations ne disposent d’aucun contrôle technique pour régir l’utilisation de l’IA.
Pourquoi c’est important : sans cadre de gouvernance, les employés peuvent adopter l’IA sans aucun contrôle, engendrant des risques de sécurité importants autour des solutions SaaS.
Vos dispositifs de gouvernance sont-ils à la hauteur de l’adoption de l’IA ?
Découvrez les domaines de la gouvernance de l’IA dans lesquels l’entreprise pourrait être en retard et identifiez les mesures de contrôle à mettre en place en priorité.

Oui, notre étude confirme votre intuition. Tout comme vous, les administrateurs informatiques interrogés sont déjà persuadés que la gouvernance de l’IA et la gestion des dépenses du SaaS sont des enjeux croissants.
Ils constatent déjà que l’adoption du SaaS et de l’IA progresse si vite qu’ils ne parviennent pas à suivre le rythme. En l’espace d’un après-midi, un employé peut s’inscrire à un outil d’IA et lui accorder l’accès aux données de l’entreprise via une intégration SaaS approuvée (ou non). Il n’existe quasiment aucun obstacle à l’adoption. Si les responsables informatiques sont conscients des risques, ils sont nettement moins convaincus de disposer des outils adéquats pour y faire face.
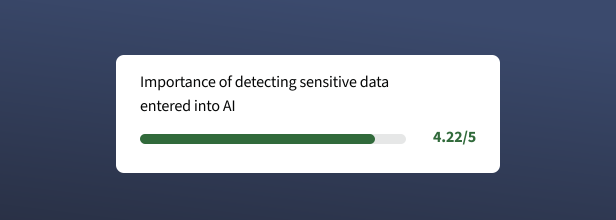
Les participants à l’enquête attribuent une note de 4,22 sur 5 à l’importance de la détection des données sensibles saisies dans les systèmes d’IA.
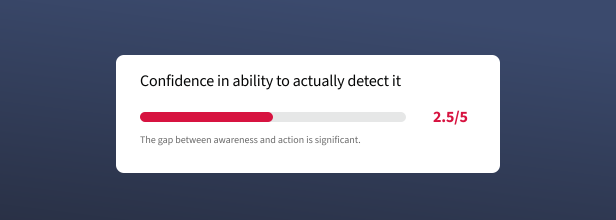
Mais leur confiance dans leur capacité à les détecter n’est que de 2,5 sur 5.

Sept responsables informatiques sur dix estiment que l’interdiction de l’IA n’élimine pas le risque. Elle ne fait que déplacer l’utilisation vers les comptes et appareils personnels. Le problème est moins visible, mais pas moins grave.
Le défi n’est pas tant d’élaborer une politique que de mieux comprendre comment l’IA est utilisée.
Les organisations qui réalisent de réels progrès de gouvernance ont un point commun : elles privilégient la visibilité avant d’essayer d’imposer quoi que ce soit. La marche à suivre est plus simple qu’il n’y paraît : commencez par observer, passez ensuite à la gouvernance.
Cette étude met en évidence les insuffisances de visibilité existantes et présente les mesures prises actuellement par les organisations pour renforcer la gouvernance de l’IA.
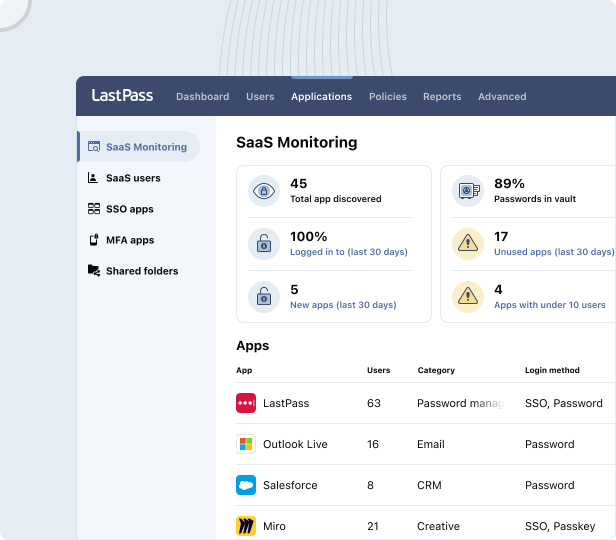
Rapport d’étude LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS décrit le manque de visibilité. LastPass Business Max comble cette carence. SaaS Monitoring et SaaS Protect mettent en évidence les applications que les outils SSO et de gestion des identités ne détectent pas : à vous de décider de la suite à donner pour chacune.
Définissez des règles d’autorisation, d’avertissement ou de blocage pour chaque application, et ciblez ces mesures sur les personnes ou les groupes qui en ont réellement besoin. Ainsi, un simple avertissement lors de la connexion permettra de rediriger l’utilisation des applications à risque sans ralentir le reste de l’entreprise. C’est un moyen de supprimer le manque de visibilité du SaaS sans avoir à mettre en place d’infrastructure supplémentaire, à embaucher du personnel ni à mener un déploiement de longue haleine.
Téléchargez le rapport d’étude LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS et définissez vos priorités
Identifiez les carences de gouvernance à traiter en priorité et les contrôles permettant de réduire les risques sans accroître la complexité.
Questions fréquentes
- Selon l’étude LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS, 92 % des responsables informatiques affirment que les collaborateurs utilisent des outils d’IA, mais seuls 27 % déclarent disposer des contrôles nécessaires pour encadrer cette utilisation.
- LastPass constate que 21,2 % des employés se connectent à des outils SaaS et d’IA avec des identifiants déjà divulgués lors d’une fuite de données (analyse des comportements de connexion de 450 784 utilisateurs issus de 20 631 organisations).
- Selon l’analyse de LastPass portant sur 15 907 organisations, 65,5 % des applications SaaS mises à disposition ont été abandonnées dans les 30 jours, et 64,4 % d’entre elles font double emploi avec une autre application déjà présente dans l’environnement.
- L’étude de LastPass révèle que 73 % des organisations ne disposent pas d’une stratégie détaillée et activement appliquée sur l’utilisation de l’IA, et que 42 % d’entre elles n’appliquent aucun contrôle technique pour la gérer.
- Les responsables informatiques interrogés par LastPass en 2026 ont évalué à 4,22 sur 5 l’importance de détecter les données sensibles saisies dans les systèmes d’IA, mais n’ont attribué qu’une note de 2,5 sur 5 à leur confiance dans leur capacité à les détecter réellement.
- Sept responsables informatiques sur dix déclarent que l’interdiction de l’IA n’élimine pas le risque : elle pousse au contraire les utilisateurs à recourir à leurs comptes et appareils personnels, sur lesquels le service informatique n’a aucune visibilité.
L’étude de LastPass, présentée dans le rapport LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS, fournit une analyse détaillée des outils SaaS et d’IA que les employés utilisent de leur propre initiative :
- ChatGPT (grand public) : 64 %
- Claude (grand public) : 39 %
- Gemini (grand public) : 36 %
- Microsoft Copilot (formule personnelle/gratuite) : 35 %
- Grammarly : 29 %
- Perplexity : 11 %
De nombreuses organisations partent du principe que l’adoption de l’IA se fait au sein d’applications approuvées. En réalité, les employés s’abonnent souvent à des outils SaaS et d’IA avant que le service informatique n’ait une visibilité sur leur utilisation.
Le véritable risque ne réside pas dans l’utilisation. Les données sensibles et les identifiants risquent en effet d’être saisis dans ces applications sans autorisation, ce qui augmente le risque de fuite de données et de non-conformité.
Le meilleur moyen de savoir quels outils d’IA sont utilisés dans l’entreprise : surveiller en permanence l’accès aux applications et les connexions.
Le rapport LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS étudie comment la visibilité est devenue le fondement de la gouvernance moderne de l’IA.
Grâce à LastPass SaaS Monitoring, il est possible de détecter en permanence les utilisations non autorisées de l’IA et de bénéficier d’une visibilité suffisante pour prendre des décisions de gouvernance éclairées.
De nombreuses organisations partent du principe qu’il faut immédiatement bloquer les accès.
Même si cette réaction est tout à fait naturelle, sept responsables informatiques sur dix constatent que les interdictions strictes n’éliminent pas le risque. Elles ne font que pousser les utilisateurs à recourir à des comptes personnels et à des appareils non gérés, ce qui réduit la visibilité, pas le risque.
Il est plus efficace d’évaluer au préalable les risques de chaque outil avant de mettre en place des mesures de contrôle.
Le rapport LastPass 2026 sur l’état de la sécurité de l’IA et du SaaS étudie les moyens mis en œuvre par les entreprises pour concilier sécurité et productivité à mesure que l’adoption de l’IA se généralise. Il met l’accent sur une gouvernance fondée sur les risques : les outils présentant peu de risques peuvent simplement être surveillés, tandis que les outils plus risqués sont soumis à des contrôles stricts.
LastPass SaaS Protect prend en charge ce modèle grâce à des règles d’alerte et de blocage configurables permettant de réguler l’utilisation de l’IA sans l’interdire.
Téléchargez le rapport pour comparer votre approche de la gouvernance de l’IA à celle du secteur et identifier les mesures de contrôle les plus efficaces.